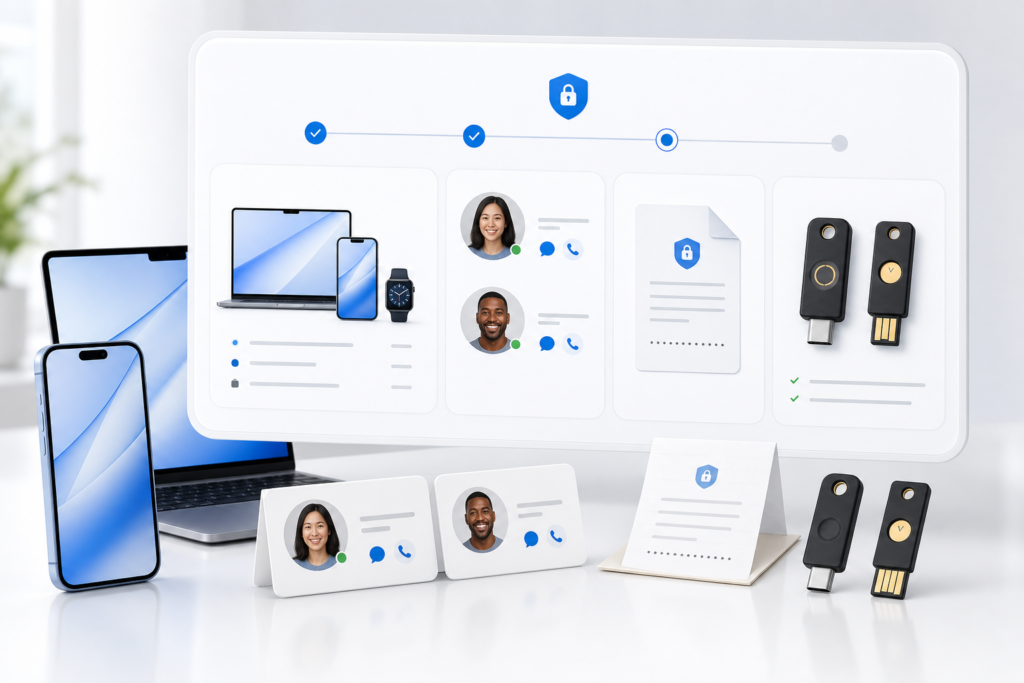
Apple 账号最难补救的不是忘记一次密码,而是恢复联系人、恢复密钥和安全密钥配置顺序错了,结果在换机或丢设备后把自己锁在门外。
- 01先读摘要,判断是否与你的场景相关。
- 02再看来源,保留继续查证的路径。
- 03最后看步骤、风险和可复用动作。
Apple 账号的风险,不在于偶尔忘记一次密码,而在于很多人把恢复联系人、恢复密钥和安全密钥一股脑全开,平时不演练,等到换机、丢设备或账号异常时,才发现有些方法会关闭标准恢复流程,有些方法必须依赖可信设备,还有些方法一旦保管不好就会把自己永久锁在门外。真正稳的做法,是先排好恢复顺序,再决定哪些功能真的要开。
适用场景
- 你长期用 Apple 账号承接 iPhone、Mac、iCloud、App Store 购买或工作设备。
- 你准备换手机、换电脑,或正在重做账号安全配置。
- 账号一旦出问题,会影响工作文件、设备管理或订阅付款记录。
- 你想把“恢复路径”提前整理好,而不是出事后再临时查文档。
不适用场景
- 你手上几乎没有 Apple 设备,也不依赖 Apple 账号做重要工作。
- 你不愿意保管可信设备、恢复联系人或实体安全密钥。
- 你想追求绝对极简,不接受多一步验证或保管成本。
- 你打算启用恢复密钥,却没有能力做离线保存和复查。
先把三种恢复手段的代价分清
Apple 当前的三个关键恢复手段,保护强度不同,成本也不同。恢复联系人是最容易理解的一种:对方没有你的账号访问权,只能在你走恢复流程时给你一个六码恢复码,但你必须记得这个人是谁,而且最好能及时联系到。恢复密钥更强,它是一串 28 位的私密代码,但一旦启用,就会关闭 Apple 的标准账号恢复流程;如果你既没有可信设备,又拿不出恢复密钥,就可能被永久锁号。
安全密钥则是更高强度的方案。Apple 明确要求至少维护两把,最多六把,并提醒你如果丢掉所有可信设备和安全密钥,也可能永久失去访问权。也就是说,这三种工具不是“开越多越安全”,而是越往后越强,也越要求你有真实的保管能力。
准备材料
- 至少一台仍然受你控制、已登录该 Apple Account 的可信设备。
- 可信手机号、设备密码和两步验证状态都可用。
- 若要加恢复联系人,先确认对方有兼容版本的 Apple 设备、开启了 iMessage,而且你能长期联系到他。
- 若要加安全密钥,准备至少两把实体密钥,并分开放置。
- 若要启用恢复密钥,准备安全的离线存放位置,并决定谁知道这份备份的存在。
步骤一:先补恢复联系人,再考虑更激进的恢复手段
对大多数个人用户和小团队来说,恢复联系人通常是第一层最值得补的能力。Apple 说明它不会让联系人直接看到你的内容,也不会给对方登录权限;它的作用是在你验证完部分信息后,由联系人在自己的设备上生成六码恢复码给你。相比恢复密钥和安全密钥,这一层的使用门槛最低,但前提是你真的能联系到那个人。
- 先挑一位能稳定联系到的家人、伴侣或同事,不要只选“最懂技术的人”。
- 确认你和对方的设备系统版本兼容、iMessage 已开、双方都满足年龄和双重验证要求。
- 在 iPhone、iPad 或 Mac 的 Sign-In & Security 里添加 Recovery Contact。
- 邀请发出后,不要假设已经完成,等对方在 Messages 里接受后再记为生效。
步骤二:把恢复联系人当“慢变量”,不是临时救火工具
很多人把恢复联系人设完就忘了,等真正需要时才发现联系人换号、关系变了、设备也不再兼容。Apple 还提醒,如果联系人拒绝或把自己移除了,你会收到通知。换句话说,恢复联系人不是一次性设置,它需要你定期确认仍然有效。
- 给每个联系人加上备注,记录他是谁、在哪些设备上可操作。
- 如果你迁移主设备或家庭关系变动,顺手复查 Recovery Contacts 列表。
- 一旦收到联系人移除通知,立刻补新的人,不要拖到出事以后。
- 至少半年做一次口头演练,确认对方知道“如果我来找你,要怎么拿恢复码”。
步骤三:只有在你能承担保管责任时,才启用恢复密钥
恢复密钥最容易被误用。Apple 说得非常直接:它是一串 28 字符代码,启用后会关闭标准账号恢复流程;如果你没有可信设备,又拿不出恢复密钥,就会被永久锁在门外。很多人被“更强安全”吸引,没想清保管方式就开了,结果比不开还危险。
- 只有在你已经有稳定可信设备、可信手机号和安全保存能力时,再考虑启用恢复密钥。
- 生成密钥后,立即打印或手写一份离线副本,并在另一处放一份备份。
- 不要把唯一副本只存在同一个 iCloud 账户或同一台电脑里。
- 启用后记住一件事:你失去的是 Apple 的标准人工恢复路径,换来的是更高的自主管理责任。
步骤四:高风险人群再上安全密钥,而且一开始就准备两把以上
如果你属于高风险人群,或者非常担心远程钓鱼和认证拦截,安全密钥才值得上。Apple 的要求不是“一把备用”这么简单,而是至少两把、最多六把。设置过程中,超过 90 天没解锁的旧设备还可能被登出;如果那些设备无法更新到兼容系统,你后面也没法再登回去。这就意味着,安全密钥更像一次账号资产清点,而不是小开关。
- 至少准备两把物理安全密钥,一把随身,一把放异地。
- 在启用前,先盘点哪些旧设备超过 90 天没用,哪些设备无法升级。
- 为每一把密钥做标签或位置记录,别把多把钥匙混成“都在抽屉里”。
- 启用后,优先在常用新设备上完成一次登录验证,再处理旧设备。
步骤五:把换机和恢复演练当作验收,而不是默认都会成功
很多账号事故发生在换机时。旧设备刚清掉,新设备还没建立完全可信链路,恢复联系人也没确认,恢复密钥又不知道放哪。更稳的流程是:在旧设备还在手里时补齐恢复层,换完机后做一次登录和恢复能力验收,再删除旧设备。
- 换机前先确认 Recovery Contact 仍在、可信手机号可收码、旧设备仍可登录。
- 如果用恢复密钥,先拿到实体副本再开始迁移,而不是迁移后再找。
- 如果启用了安全密钥,确认两把都在可触达位置。
- 新设备登录完成后,再检查旧设备是否仍需保留为可信设备一段时间。
可复制账号恢复清单
Apple Account 主用途:
可信手机号:
可信设备:
恢复联系人 1:
恢复联系人 2:
恢复密钥:已启用 / 未启用
恢复密钥保存位置:
安全密钥数量:
安全密钥放置位置:
最近一次换机日期:
最近一次恢复演练日期:
首轮复查日期:
实际例子:换新 iPhone 前先补恢复链,而不是迁移后补洞
一个内容创作者准备用新 iPhone 替换旧设备,最开始的想法是“先把旧手机抹掉,再慢慢整理安全设置”。这类顺序最危险。更稳的做法是:先在旧手机还可用时补一位恢复联系人,确认对方接受邀请;如果要开恢复密钥,就先把离线副本存好;如果本来就走高风险安全策略,再确认两把安全密钥都在。只有当新设备登录和恢复链都验证通过后,再把旧设备退出。这样即便迁移中断,也不会同时失去所有可信入口。
验收清单
- 至少有一台可信设备仍受自己控制。
- 恢复联系人已经接受邀请,而不是只发出了邀请。
- 若启用恢复密钥,离线副本和备用副本都已确认。
- 若启用安全密钥,至少两把都已登记并可取到。
- 换机后已验证登录、恢复联系人和可信链路,不是“想当然可用”。
常见坑
- 恢复联系人加了一个平时根本联系不到的人。
- 一开恢复密钥就把自己唯一副本存在同一个账号里。
- 只有一把安全密钥,结果出门忘带就无法登录新设备。
- 旧设备还没做验证就被抹掉,可信链断掉。
- 把“更强安全”理解成“把所有开关全打开”。
排错路径
- 联系人未生效:检查对方是否真的接受了 Messages 邀请。
- 恢复密钥找不到:不要假设云端还有一份,先按你实际保存位置逐项排查。
- 新设备无法用安全密钥登录:确认旧可信设备是否还在、密钥是否兼容、系统是否可升级。
- 旧设备被登出:回看是否超过 90 天未解锁,以及系统版本是否支持重新登录。
- 担心自己配得太激进:优先保住恢复联系人和可信设备,再决定是否保留恢复密钥或安全密钥。
后续维护建议
更新日期:2026-07-29。Apple 账号安全最怕“功能已经开了,但没有保管和演练”。对大多数人来说,恢复联系人先补齐,再决定是否要恢复密钥;只有真的需要更高防护时,再去维护至少两把安全密钥。把恢复顺序管住,比单纯追求开更多安全功能更重要。