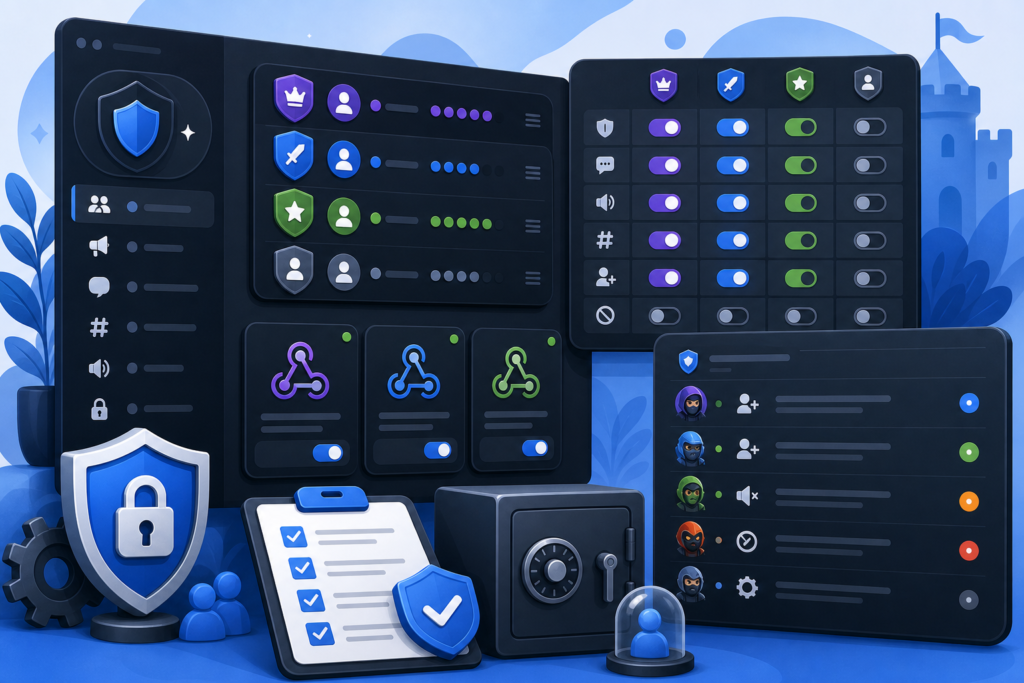
Discord 服务器最容易失控的地方,不是少一个机器人,而是把 Administrator、频道覆盖和 Manage Webhooks 一股脑给出去。
- 01先读摘要,判断是否与你的场景相关。
- 02再看来源,保留继续查证的路径。
- 03最后看步骤、风险和可复用动作。
一个 Discord 服务器出问题,很多时候不是因为没装够机器人,而是因为角色、频道覆盖和 webhook 权限在最开始就没分层。特别是 Administrator 和 Manage Webhooks,一旦给错人或给错机器人,后面再靠“大家小心点”基本救不回来。要把社区、课程群或内部协作服务器管稳,最实用的做法是把权限拆成角色层、频道层和自动化层三张表。
适用场景
- 你在运营 Discord 社区、会员群、课程群、项目协作群或品牌活动服务器。
- 服务器里既有人类管理员,也有机器人和第三方自动化。
- 你需要对频道做精细控制,而不是所有人看同样的东西。
- 你已经开始用 Webhook 把 GitHub、表单、站点或监控消息推入 Discord。
不适用场景
- 你只有个位数成员,也没有机器人、自动化和分频道治理需求。
- 你准备把所有管理动作都交给一个拥有全部权限的机器人。
- 你无法要求管理员开启 2FA,却还想分配高危管理权限。
- 你需要的是跨平台复杂审批流,而不是 Discord 内的权限分层。
先记住最危险的权限边界
Discord 社区文档明确提醒过,Administrator 不是“方便一点的管理权限”,而是会授予几乎全部权限,并且绕过频道级限制。也就是说,只要你给了某个用户或机器人 Administrator,后面你在单个频道里做的很多保护都形同虚设。对多数服务器来说,这个权限只该留给极少数真正负责生死线的人,而不是给所有看起来“很资深”的管理员。
另一条需要单独拆出来的是 Manage Webhooks。官方支持文档和开发者文档都说明,拥有这个权限的人可以创建、编辑、删除 webhook,而 webhook 本身又带有可直接执行消息发送的 token。很多团队只把它当作“发消息工具”,却忽略了 token 外泄、误发频道、假冒通知和过量自动化的风险。真正稳妥的做法,是把 Webhook 当成准凭证来管。
准备材料
- 当前角色清单:Owner、管理员、版主、编辑、机器人、普通成员分别是谁。
- 频道地图:公告、讨论、支持、日志、私密管理、机器人通知各自用途。
- 已启用的机器人和 webhook 清单,包含负责人和用途。
- 管理员 2FA 要求与审计日志查看权限。
- 一份回收计划:谁离组、谁卸任、哪个集成停用时要撤什么权限和 token。
步骤一:先按职责拆角色,不按资历堆权限
最稳的角色设计不是“核心成员=全开”,而是把职责拆出来。Owner 负责最终控制,管理员负责服务器结构和关键设置,版主处理成员与消息,机器人只拿它真正需要的动作权限。这样做的好处是,一旦某一层出问题,你知道该回收哪一层,而不是整服一起重做。
- 只给极少数人保留 Owner 或近似最高控制权。
- 大多数管理者用“高权限但非 Administrator”的组合角色替代。
- 把机器人和人类管理员分成不同角色,避免复制人类权限模板给机器人。
- 为外包协作者、活动主持人、临时版主准备时限角色,而不是长期高级角色。
步骤二:高危管理权限必须和 2FA 绑定
Discord 社区文档提到,涉及 Administrator、Manage Server、Manage Channels、Manage Roles、Manage Messages、Kick Members、Ban Members 这些敏感权限时,服务器最好要求管理员启用 2FA。没有这层,账号一旦被撞库、社工或设备失窃,高危权限就会被直接带走。对公开社区尤其如此。
- 先确认服务器是否开启对版主要求 2FA 的策略。
- 没有启用 2FA 的人,不给高危管理权限。
- 把 2FA 状态纳入管理员上岗清单,而不是口头提醒。
- 定期抽查管理员账号是否仍在你定义的安全基线内。
步骤三:频道覆盖只做必要差异,不要把整服规则全搬进每个频道
频道权限覆盖的价值,在于给个别频道做差异,而不是重写整套权限体系。官方支持文章列出了三态:允许、拒绝、沿用默认。最常见的错误,是每个频道都手工改一遍,最后谁能看、谁能发、谁能建线程都没人讲得清。更稳的方式是先用服务器级角色定大盘,再让频道只覆盖真正有差异的几个动作。
- 先在服务器级别定好基础可见性和发言能力。
- 频道层只改必要项,例如公告频道关闭普通发言,支持频道开放线程。
- 管理频道和日志频道用最少可见范围,不借用公开频道模板。
- 做完覆盖后用一个普通成员账号和一个版主账号各走一遍真实视角。
步骤四:单独拆出 Webhook 责任区和 token 管理
Webhook 能把 GitHub、表单、监控或站点消息直接推到频道里,效率很高,但它本质上也是一个能执行消息发送的入口。开发者文档说明,创建、列出、修改、删除 webhook 都受 Manage Webhooks 约束,而拿到 token 的 webhook 还能直接调用执行接口。对团队来说,这意味着 token 应该被当成机密处理,不能散落在聊天记录、说明文档和旧脚本里。
- 每个 webhook 只服务一个明确用途,例如部署通知、报名提醒或工单同步。
- 命名里写清来源系统和目标频道,避免后期认不出来。
- token 只放进受控环境变量或密钥管理位置,不贴在群里。
- 不再使用的 webhook 直接删除,不保留“以后也许还会用”的遗留入口。
步骤五:为公告、支持、日志和私密区写不同的频道模板
频道安全最好按用途写模板。公告区通常只允许少数人发言;支持区要允许发消息、开线程,但不该允许随意建 webhook;日志区只给少数管理员查看;私密管理区更不该借用普通频道规则。模板化以后,新频道就不是重新猜,而是从已验证的权限组合出发。
公告频道:
- 普通成员:可看,不可发
- 版主:可发,可置顶
- Webhook:仅特定自动化可发

支持频道:
- 普通成员:可看,可发,可在线程内回复
- 版主:可管消息
- Webhook:默认关闭

日志频道:
- 普通成员:不可看
- 版主:按职责分配查看权
- 机器人:仅允许必要写入

私密管理频道:
- 只给核心管理层
- 默认禁外部机器人和普通 webhook
步骤六:把审计日志和离组回收动作写进例行维护
Discord 的 Audit Log 很适合在权限异常、频道被改、消息被删或 webhook 出现异常时回溯责任人。没有这一步,你只能靠回忆猜是谁动过设置。更重要的是,权限设计不是一次性动作。有人离职、停用机器人、活动结束或自动化改造后,都应及时回收角色和 webhook。
- 每周或每次重大变更后查看 Audit Log。
- 有人离组时同步撤销角色、集成访问和相关 webhook。
- 机器人停用或迁移时,删除旧 webhook 和旧频道写入权限。
- 权限改动前后留一条变更记录,方便下次定位问题。
实际例子:把“一个机器人什么都能做”的服务器改成可控结构
一个付费社群原本把欢迎消息、工单通知、活动报名和 GitHub 推送全塞给同一个机器人,而且直接给了 Administrator。后来机器人配置被误改,多个频道都出现异常通知。重做后,团队把机器人权限拆成“公告机器人”“日志 webhook”“支持区自动化”三类,管理员统一开启 2FA,支持区和公告区的覆盖也重新分开。这样即使某个 webhook 失控,也不会直接影响整服结构。
验收清单
- Administrator 只保留给极少数真正需要的人或角色。
- 高危管理权限与 2FA 要求绑定。
- 频道覆盖只改差异项,不存在大量重复手工配置。
- 每个 webhook 都有负责人、用途和保存位置。
- Audit Log 查看和离组回收动作已纳入维护。
常见坑
- 把 Administrator 当作“省事权限”大量发放。
- 机器人直接继承人类管理员角色,越权范围过大。
- 每个频道都手工堆覆盖,最后没有人说得清权限逻辑。
- Webhook token 被贴在群聊、文档或旧脚本里长期裸奔。
- 停用机器人后忘了删旧 webhook,留下幽灵入口。
排错路径
- 频道限制不生效:先查角色是否带了 Administrator,而不是先改频道。
- 某人能改不该改的设置:回看角色权限和角色排序。
- 消息被异常推送:先列出该频道所有 webhook,确认是谁创建、谁在用。
- 冲突覆盖看不懂:从服务器级权限开始回推,只保留必要频道差异。
- 谁改了什么不清楚:优先看 Audit Log,而不是在群里追问。
后续维护建议
更新日期:2026-07-28。把 Discord 管理做稳,不在于权限开得多,而在于谁能做什么、通过哪个入口做、出了问题怎么撤回。只要你把角色、频道模板、Webhook 责任表和审计节奏固定下来,后续不管加版主、加机器人还是加新活动频道,都能在可控范围内扩展,而不是越做越乱。