Cloudflare WAF Rate Limiting 规则清单:表达式、characteristics、period 和 action 怎么配
Rate limiting 规则要先确认计数对象和缓存边界,再用 Log 观察,再切到挑战或 Block。
围绕「security」的文章归档,便于从同一个关键词继续追踪相关观察。
Rate limiting 规则要先确认计数对象和缓存边界,再用 Log 观察,再切到挑战或 Block。
WordPress 安全基线先看文件权限、wp-config、登录入口、插件更新和备份恢复,而不是先堆安全插件。
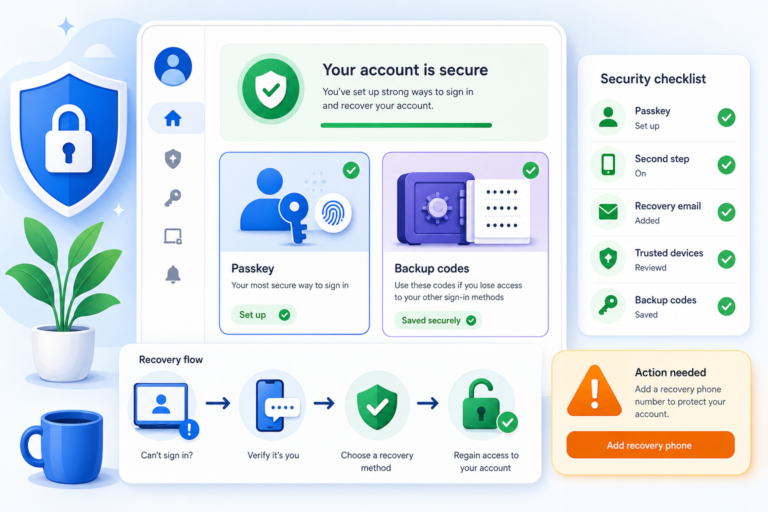
Google 账号真正难守的不是开通一次 passkey,而是把 7 天等待期、一次性 backup codes、敏感操作验证和可疑登录方法处理成一套恢复顺序。

把网站项目、自动化脚本或 AI 工具示例推到 GitHub 前,先按这套 SOP 做密钥泄漏预防:本地检查、push protection、告警处理和轮换记录都要有。

这篇文章适合还在用旧登录方式接 Google 账号的人:先把 2-Step Verification 和 passkey 搭起来,再把 app password 留给不得不用的老应用。

把「家庭网络从代理到远程访问」拆成权限、日志、成本、回滚和验收动作,适合在真实工具迁移或自动化流程里对照执行。
把「Codex Skill 安装前怎么选」拆成权限、日志、成本、回滚和验收动作,适合在真实工具迁移或自动化流程里对照执行。

把「别把 API Key 交给中转站」拆成权限、日志、成本、回滚和验收动作,适合在真实工具迁移或自动化流程里对照执行。