GitHub Actions 权限加固清单:GITHUB_TOKEN、Secrets、OIDC 和自托管 Runner 边界
Actions 的安全基线不是“仓库私有就行”,而是每次运行拿到最小权限、密钥不进日志、云端访问尽量用短时凭证。
Actions 的安全基线不是“仓库私有就行”,而是每次运行拿到最小权限、密钥不进日志、云端访问尽量用短时凭证。
Zapier 真正的风险不在 Zap 本身,而在账号里积累的连接、共享范围和审批边界。
Turnstile 不需要把网站代理到 Cloudflare,也能在表单、登录和提交接口上挡住批量机器人,关键是服务端必须校验 token。
Bluesky 真正有价值的不是换一个新社交号,而是把你的域名、账号身份和未来迁移能力绑在一起,不再把身份完全押在单一平台。
YouTube 团队协作真正危险的不是没分工,而是还停留在 Brand Account 旧角色、密码共享和口头交接的阶段。
Apple 账号最难补救的不是忘记一次密码,而是恢复联系人、恢复密钥和安全密钥配置顺序错了,结果在换机或丢设备后把自己锁在门外。
Discord 服务器最容易失控的地方,不是少一个机器人,而是把 Administrator、频道覆盖和 Manage Webhooks 一股脑给出去。
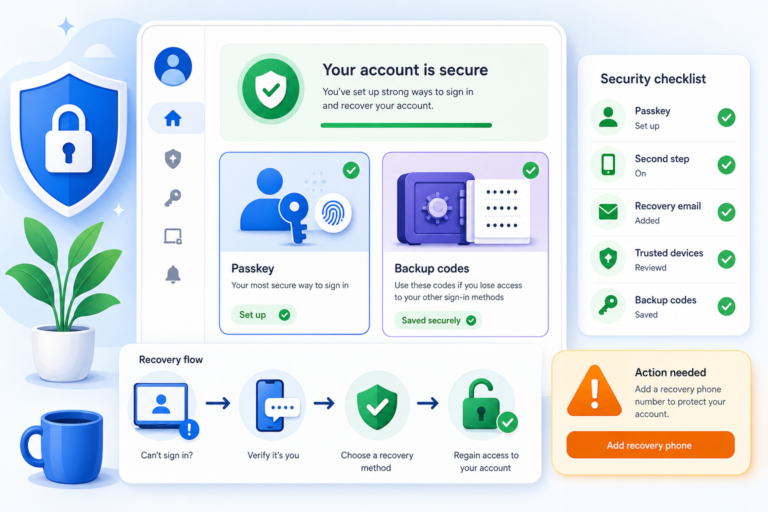
Google 账号真正难守的不是开通一次 passkey,而是把 7 天等待期、一次性 backup codes、敏感操作验证和可疑登录方法处理成一套恢复顺序。
真正会把 GitHub 账号用稳的人,不是把 2FA 打开就结束,而是把 passkey、恢复材料、PAT、SSH key 和离职交接一起整理成能恢复、能轮换、能撤销的组合。
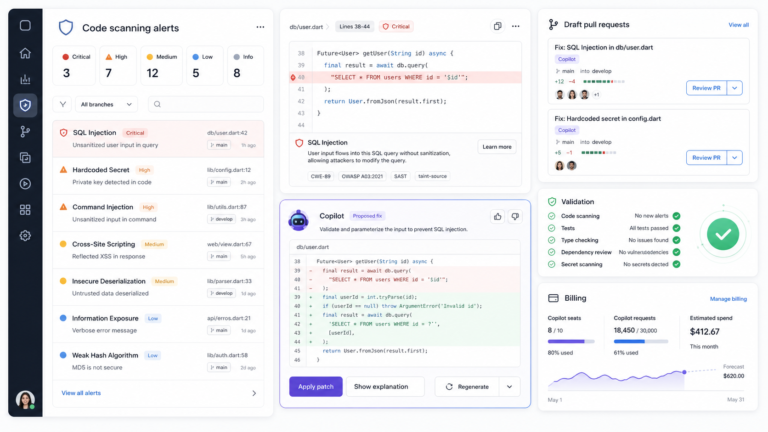
Agentic autofix 最大的坑不是“会不会修”,而是组织会不会在没做样本告警、AI credits 观察和回滚分层前,就把它当成默认修复入口。